Un incidente informatico che coinvolge uno dei principali fornitori tecnologici dell’industria dei viaggi apre una riflessione sulla sicurezza dei dati, sulla concentrazione delle infrastrutture digitali e sulle responsabilità condivise tra compagnie aeree, Travel Management Company, aziende e fornitori. L’analisi dei precedenti rivela una vulnerabilità strutturale che interessa l’intera filiera del business travel.
Il caso Amadeus: da una vulnerabilità tecnologica a un incidente internazionale
Il 2026 porta nuovamente al centro dell’attenzione un tema destinato ad assumere crescente importanza nelle strategie di Travel Management: la sicurezza delle infrastrutture digitali attraverso le quali transitano le informazioni dei viaggiatori.
Il caso riguarda Amadeus IT Group, società spagnola che sviluppa piattaforme e soluzioni tecnologiche utilizzate da compagnie aeree, agenzie di viaggio, aeroporti e altri operatori dell’industria turistica.
In una dichiarazione ufficiale pubblicata nell’ottobre 2026, Amadeus ha confermato l’individuazione di una vulnerabilità all’interno di un ambiente tecnologico dedicato alla visualizzazione delle prenotazioni di viaggio. Tale vulnerabilità ha consentito l’accesso ad alcune informazioni contenute nei sistemi di prenotazione.
La società ha comunicato di avere adottato misure correttive e rafforzato i sistemi di monitoraggio e rilevamento, precisando che, sulla base delle indagini disponibili, risultano assenti evidenze di accesso ai dati finanziari o di pagamento e di utilizzo della vulnerabilità per finalità ransomware. Amadeus
A rendere particolarmente significativa la vicenda è la diffusione delle segnalazioni da parte di diversi vettori internazionali, soprattutto nell’area Asia-Pacifico.
Secondo le comunicazioni rese pubbliche tra la fine di ottobre e i primi giorni di novembre, le informazioni interessate comprendono riferimenti di prenotazione, nomi dei passeggeri, itinerari, date dei voli e, in alcuni casi, recapiti personali, numeri di documenti di viaggio e dati dei programmi fedeltà.
Cathay Pacific ha inoltre specificato che gli accessi non autorizzati ai dati di prenotazione conservati da Amadeus hanno riguardato un periodo compreso tra agosto 2023 e settembre 2026. La compagnia ha riferito che sono state utilizzate credenziali associate a un account di sistema del fornitore. Cathay IT
Questo arco temporale costituisce uno degli aspetti più rilevanti dal punto di vista dell’analisi del rischio: indica la necessità di esaminare l’esposizione dei dati lungo più anni di attività, con possibili conseguenze sulla ricostruzione degli accessi, sull’identificazione degli interessati e sulle procedure di comunicazione.
Quante compagnie aeree e quanti passeggeri sono coinvolti?
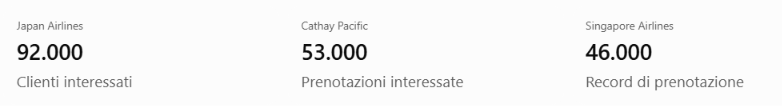
Dati comunicati dalle compagnie e riportati dalle fonti tra ottobre e novembre 2026.
Tra gli altri vettori coinvolti nelle segnalazioni figurano All Nippon Airways, Korean Air, Asiana Airlines e Malaysia Airlines. Per ANA sono stati riportati circa 37.800 clienti interessati. Anche Qantas ha avviato verifiche sull’eventuale esposizione delle proprie prenotazioni attraverso il sistema Amadeus.
Il numero complessivo di persone coinvolte rimane da determinare. Occorre inoltre distinguere i clienti dalle singole prenotazioni e dai record, poiché un medesimo passeggero può comparire in più transazioni.
L’estensione internazionale delle segnalazioni rende il caso particolarmente interessante per il mercato corporate: il tema riguarda la circolazione dei dati tra operatori che condividono infrastrutture, tecnologie e processi di prenotazione, anche quando appartengono a organizzazioni differenti.
Il peso di Amadeus nel mercato mondiale: perché questo incidente assume una rilevanza sistemica
Per comprendere la portata dell’episodio occorre osservare le dimensioni dell’ecosistema tecnologico coinvolto.
Amadeus rappresenta una delle infrastrutture di riferimento per il funzionamento del mercato globale dei viaggi. Le sue soluzioni intervengono in attività essenziali quali distribuzione aerea, prenotazione, gestione dei passeggeri e servizi tecnologici per il settore alberghiero.
AMADEUS | DIMENSIONI ECONOMICHE E OPERATIVE 2025
€6,52 mld
Ricavi annuali
2,25 mld
Passeggeri imbarcati gestiti dalle soluzioni IT
484 mln
Prenotazioni aeree tramite agenzie
€1,45 mld
Investimenti in ricerca e sviluppo
Fonte: Amadeus, Global Report 2025. Le cifre rappresentano le attività complessive del gruppo, non il perimetro dell’incidente informatico. Amadeus Annual Reports
Le dimensioni del gruppo aiutano a comprendere un fenomeno caratteristico dell’economia digitale: un numero elevato di operatori commercialmente indipendenti può dipendere da un insieme relativamente concentrato di infrastrutture tecnologiche.
L’integrazione dei sistemi ha generato benefici importanti per il settore: maggiore velocità nelle transazioni, automatizzazione delle procedure, distribuzione internazionale dei contenuti e possibilità di offrire esperienze di viaggio sempre più personalizzate.
Questa stessa integrazione comporta una crescente interdipendenza.
Per una compagnia aerea, il rischio informatico comprende anche la sicurezza degli ambienti tecnologici utilizzati dai fornitori. Per una Travel Management Company, si estende alle piattaforme di prenotazione e distribuzione. Per un’azienda cliente, interessa potenzialmente i dati dei dipendenti in trasferta, anche quando la gestione operativa è affidata a partner esterni.
Il punto centrale è quindi la sicurezza della filiera, intesa come un sistema nel quale protezione dei dati, controlli sugli accessi, responsabilità contrattuali e capacità di risposta agli incidenti devono essere governati in maniera coordinata.
Cybersecurity e industria dei viaggi: gli incidenti che hanno preceduto il caso Amadeus
L’episodio del 2026 si inserisce in una successione di eventi che evidenziano modalità diverse di esposizione ai rischi informatici: dalla sottrazione dei dati personali all’interruzione delle attività aeroportuali, fino alle frodi costruite utilizzando informazioni di prenotazione.
2021 | SITA -La vulnerabilità di un fornitore condiviso
SITA subisce un attacco informatico che coinvolge dati dei passeggeri conservati sui propri sistemi Passenger Service System. L’episodio interessa informazioni legate ai programmi frequent flyer di più compagnie, anche attraverso la condivisione dei dati tra vettori appartenenti ad alleanze aeree. La società avvia un programma di rafforzamento della sicurezza articolato in 38 azioni e 24 progetti.
2025 | QANTAS – Quasi 5,7 milioni di record di clienti compromessi
Un attacco di social engineering a un fornitore esterno di contact centre consente l’accesso a dati personali dei clienti Qantas. Le verifiche dell’autorità australiana stabiliscono che sono stati compromessi circa 5,67 milioni di record. I dati comprendono, a seconda dei casi, nomi, contatti, informazioni dei programmi fedeltà e altri elementi personali.
SETTEMBRE 2025 | COLLINS AEROSPACE -Quando il cyber risk diventa interruzione operativa
Un attacco alla piattaforma MUSE di Collins Aerospace provoca difficoltà nei sistemi di check-in e imbarco di aeroporti europei, tra cui Bruxelles, Berlino e Heathrow. Si verificano ritardi, cancellazioni e ricorso a procedure manuali. L’episodio dimostra come una vulnerabilità tecnologica condivisa possa incidere direttamente sulla continuità del trasporto aereo.
2025–2026 | PIATTAFORME HOTEL E PRENOTAZIONI – La frode costruita attorno a una prenotazione autentica
Microsoft documenta nel marzo 2025 campagne di phishing che imitano Booking.com per colpire operatori alberghieri e sottrarre credenziali. Nel giugno 2026, l’Hong Kong Computer Emergency Response Team segnala messaggi fraudolenti costruiti utilizzando dettagli reali delle prenotazioni, presumibilmente provenienti da precedenti fughe di dati.
Questi precedenti permettono di identificare tre tipologie di rischio: l’esposizione di informazioni riservate, l’interruzione dei servizi e l’utilizzo fraudolento di dati o credenziali.
Il caso Amadeus appartiene principalmente alla prima categoria, ma la natura delle informazioni coinvolte rende rilevante anche la terza, attraverso possibili tentativi di impersonificazione e phishing mirato.
Quanto è esposto il settore dei trasporti? I dati ENISA
Per collocare questi episodi in un contesto più ampio, un riferimento importante è il rapporto ENISA Threat Landscape 2026, pubblicato il 22 settembre 2026.
Il rapporto analizza gli incidenti osservati nell’Unione europea durante il 2025 e sottolinea come le dipendenze digitali possano ampliare la superficie di attacco delle organizzazioni.
SETTORI PIÙ COLPITI NEGLI INCIDENTI ANALIZZATI DA ENISA
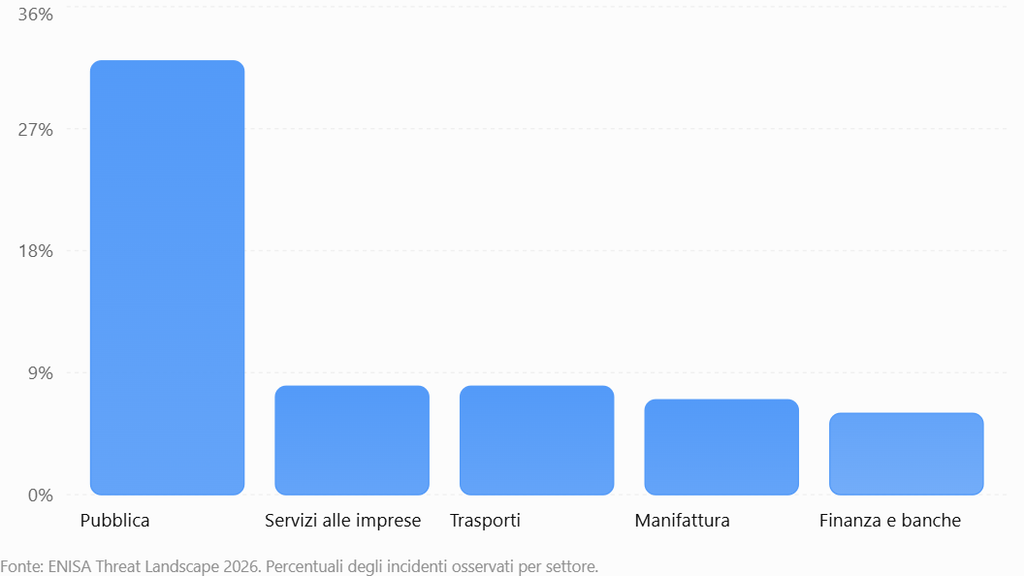
Fonte: ENISA Threat Landscape 2026. Percentuali degli incidenti osservati per settore.
Il settore dei trasporti rappresenta l’8% degli incidenti osservati; la categoria include diversi comparti e va distinta dalla sola aviazione.
Le rilevazioni confermano quanto la protezione delle infrastrutture di trasporto sia diventata una componente della resilienza economica.
Per il business travel, che opera all’intersezione tra trasporti, servizi alle imprese, sistemi finanziari e piattaforme digitali, questa esposizione assume un significato particolare.
Ogni trasferta genera infatti una successione di operazioni e scambi informativi: autorizzazione aziendale, prenotazione, emissione del biglietto, pagamento, rendicontazione delle spese, assistenza durante il viaggio e conservazione dei dati.
La sicurezza complessiva dipende quindi dalla protezione di ciascuno di questi passaggi e dalle interconnessioni che li rendono possibili.
Gli impatti economici: quanto può costare una violazione dei dati nel travel?
L’analisi economica che abbiamo provato a fare richiede di distinguere l’impatto diretto di un incidente dai costi che possono manifestarsi lungo l’intera catena del valore.
Per il caso Amadeus, al 6 novembre 2026, dalle fonti pubbliche esaminate emerge ancora un quadro investigativo in evoluzione. Un costo economico complessivo, attendibile e direttamente attribuibile all’incidente deve ancora essere quantificato.
Esistono però riferimenti utili per comprendere la dimensione finanziaria del rischio.
Secondo le ricerche IBM sui costi dei data breach, le spese possono derivare dalle attività di individuazione e contenimento, dalle indagini tecniche, dalle comunicazioni, dalle perdite di business e dal ripristino dei sistemi. Questi studi forniscono parametri generali, da interpretare rispetto al settore, alla localizzazione geografica e alla natura specifica dell’incidente. IBM
Nel business travel gli impatti possono essere distinti in cinque aree.
| Area di impatto | Conseguenze potenziali |
|---|---|
| Economica | Indagini informatiche, assistenza ai clienti, rafforzamento della sicurezza, contenziosi e costi di remediation |
| Operativa | Controlli straordinari sulle prenotazioni, aggiornamento delle referenze, gestione delle richieste dei viaggiatori |
| Commerciale | Revisione dei contratti, richieste di garanzie aggiuntive, verifiche in fase di procurement |
| Reputazionale | Diminuzione della fiducia, maggiore attenzione alla sicurezza nella scelta dei fornitori |
| Organizzativa | Coinvolgimento di Travel Management, IT Security, Compliance, Legal, HR e Risk Management |
Il rischio meno visibile: le frodi successive all’esposizione dei dati
Una delle conseguenze più importanti riguarda il valore che le informazioni di viaggio possono assumere per i criminali informatici.
Un riferimento concreto arriva dal Regno Unito. Nel gennaio 2025, Action Fraud ha segnalato 532 denunce relative a frodi associate a messaggi inviati da account di strutture ricettive compromessi, collegati alla piattaforma Booking.com. Nel periodo giugno 2023–settembre 2024 le perdite dichiarate ammontavano complessivamente a circa 370.000 sterline.
Questo precedente dimostra come la conoscenza di una prenotazione autentica possa contribuire a rendere credibile una comunicazione fraudolenta.
Immaginiamo un dipendente in partenza per una trasferta internazionale che riceva un messaggio apparentemente inviato dalla compagnia aerea, contenente il proprio nome, il codice di prenotazione, la data del volo e la destinazione. La richiesta di verificare urgentemente un pagamento o confermare alcuni dati potrebbe apparire coerente con un viaggio realmente programmato.
Si tratta di uno scenario di rischio, e attualmente non di una frode accertata riconducibile al caso Amadeus.
La distinzione è essenziale: i dati esposti possono rendere possibili attacchi più credibili, mentre l’effettivo utilizzo fraudolento deve essere verificato attraverso specifiche evidenze.
Come cambia il mercato: dalla cybersecurity del fornitore alla resilienza dell’ecosistema
L’elemento strategico che emerge dall’analisi è l’evoluzione del concetto di sicurezza.
Per molti anni, la valutazione dei fornitori di travel technology si è concentrata prevalentemente su funzionalità, contenuti disponibili, affidabilità operativa, integrazioni e qualità dell’esperienza utente.
La crescente interconnessione dei servizi rende necessario affiancare a questi criteri una valutazione approfondita dei rischi derivanti dalle dipendenze tecnologiche.
Il caso Amadeus può accelerare alcune trasformazioni già presenti nel mercato.
1. La sicurezza entra nella valutazione commerciale dei fornitori
Nelle gare per servizi di Business Travel, la cybersecurity può assumere un peso crescente accanto ai tradizionali criteri economici e qualitativi.
Questo significa analizzare con maggiore attenzione certificazioni pertinenti, audit indipendenti, sistemi di gestione delle identità e degli accessi, protezione dei dati e procedure di risposta agli incidenti.
La presenza di certificazioni costituisce una base documentale utile, mentre la valutazione dell’effettiva capacità di prevenzione e gestione richiede anche evidenze operative e verifiche periodiche.
2. La gestione del rischio si estende ai fornitori indiretti
Una TMC può utilizzare sistemi di distribuzione, OBT, piattaforme di pagamento e tecnologie di diversi soggetti.
L’azienda cliente potrebbe avere un rapporto contrattuale diretto soltanto con alcuni di questi operatori.
Diventa quindi strategico comprendere la filiera tecnologica, individuare i fornitori critici e conoscere le modalità con cui eventuali incidenti vengono comunicati lungo la catena.
3. La continuità operativa diventa parte integrante della Travel Policy
La gestione delle trasferte in situazioni di emergenza richiede procedure coordinate.
Oltre agli eventi geopolitici, sanitari e climatici, i programmi di Travel Risk Management devono considerare l’indisponibilità delle piattaforme digitali, le anomalie nelle informazioni di prenotazione e le comunicazioni potenzialmente fraudolente.
4. La gestione dei dati diventa un elemento di valore competitivo
Le aziende potrebbero attribuire maggiore importanza ai fornitori capaci di documentare come vengono utilizzate, protette e conservate le informazioni dei viaggiatori.
In questa prospettiva, la trasparenza sulla gestione dei dati può contribuire alla qualità del servizio e alla fiducia commerciale.
L’impatto sui Travel Manager: una nuova dimensione della responsabilità professionale
Il caso Amadeus offre uno spunto rilevante sul ruolo del Travel Manager all’interno delle aziende.
La gestione delle trasferte comprende oggi una dimensione informativa particolarmente complessa. Nelle piattaforme di prenotazione possono transitare dati anagrafici, itinerari internazionali, documenti di viaggio e informazioni necessarie all’assistenza dei dipendenti.
Queste informazioni devono essere tutelate lungo tutto il loro ciclo di vita.
La responsabilità tecnica della cybersecurity rimane in capo alle funzioni competenti. Tuttavia, il Travel Manager dispone di una conoscenza specifica dei processi, dei fornitori e delle informazioni che caratterizzano i viaggi aziendali.
Il suo contributo può diventare determinante nell’individuazione delle dipendenze più critiche e nella progettazione delle procedure di risposta.
Una matrice di valutazione per i programmi di Business Travel
La seguente matrice rappresenta una proposta di analisi utilizzabile da un’azienda per valutare la maturità del proprio programma rispetto al rischio informatico.
| Dimensione | Elemento da verificare | Priorità proposta |
|---|---|---|
| Mappatura tecnologica | Fornitori diretti, subfornitori e sistemi che trattano i dati | Alta |
| Protezione delle informazioni | Tipologia di dati condivisi, accessi, conservazione e cancellazione | Alta |
| Gestione degli incidenti | Procedure di comunicazione, escalation e responsabilità | Alta |
| Business continuity | Soluzioni alternative in caso di indisponibilità dei sistemi | Alta |
| Gestione contrattuale | Obblighi di sicurezza, audit, notifica e cooperazione | Alta |
| Formazione viaggiatori | Prevenzione phishing e verifica delle comunicazioni | Media-alta |
| Monitoraggio | Audit periodici, indicatori e aggiornamento dei rischi | Media-alta |
Elaborazione Travel for business. Le priorità sono indicative e devono essere adattate al profilo di rischio dell’azienda.
Questa impostazione può trovare applicazione sia nelle procedure di selezione delle Travel Management Company sia negli aggiornamenti delle Travel Policy e nei programmi di Travel Risk Management.
GDPR e NIS2: il contesto europeo rafforza l’importanza della filiera
Il quadro normativo europeo offre ulteriori elementi di riflessione.
Il GDPR prevede specifici obblighi in materia di protezione dei dati personali e gestione delle violazioni. In particolare, l’articolo 33 stabilisce che il titolare del trattamento debba notificare all’autorità di controllo una violazione dei dati personali, quando ricorrono le condizioni previste, senza ingiustificato ritardo e, ove possibile, entro 72 ore dal momento in cui ne viene a conoscenza.
Il responsabile del trattamento deve invece informare il titolare senza ingiustificato ritardo.
Parallelamente, la direttiva europea NIS2 rafforza il quadro di gestione del rischio informatico per le organizzazioni rientranti nel suo ambito di applicazione, includendo specifici obblighi di sicurezza e attenzione alla catena di approvvigionamento tecnologica.
Per il settore travel, queste disposizioni evidenziano l’importanza di definire con precisione ruoli, obblighi e procedure, tenendo conto che l’applicabilità delle norme varia in funzione della tipologia di organizzazione, delle attività svolte e delle disposizioni nazionali pertinenti.
Quali scenari per il mercato del business travel nel 2027?
Sulla base degli incidenti osservati e delle trasformazioni tecnologiche in corso, si possono individuare quattro possibili evoluzioni.
1.Cybersecurity come criterio di procurement
Possibile incremento del peso attribuito a sicurezza informatica, protezione dei dati e capacità di risposta agli incidenti nelle selezioni di TMC e fornitori tecnologici.
2.Maggiore attenzione alle dipendenze tecnologiche
Richiesta di maggiore visibilità sulle soluzioni utilizzate dai fornitori e sui soggetti che partecipano al trattamento delle informazioni di viaggio.
3.Intelligenza artificiale e nuove forme di frode
Sviluppo di sistemi di prevenzione più avanzati, in parallelo con una crescente sofisticazione dei tentativi di impersonificazione e delle comunicazioni fraudolente.
4.Travel Management più integrato nella governance aziendale
Maggiore collaborazione tra Travel Manager, IT Security, Risk Management, Procurement, Legal e Compliance per progettare programmi di viaggio affidabili e resilienti.
Questi scenari rappresentano valutazioni prospettiche e richiedono ulteriori evidenze per misurarne diffusione, tempi di adozione e impatto economico.
La sicurezza dei dati come nuovo indicatore di qualità del Business Travel
Il caso Amadeus porta all’attenzione una questione che riguarda l’evoluzione stessa del mercato. L’industria dei viaggi ha investito per decenni nella costruzione di sistemi sempre più integrati, capaci di collegare operatori, mercati e persone. L’efficienza raggiunta rappresenta un patrimonio tecnologico fondamentale per il funzionamento della mobilità internazionale.
La sfida futura consiste nel far evolvere questo modello integrando in modo sempre più strutturato la resilienza informatica, la protezione delle informazioni e la trasparenza delle responsabilità.
Per le aziende, questo significa considerare la sicurezza dei dati come parte integrante della qualità del servizio acquistato. Per i fornitori, rappresenta un’opportunità di differenziazione attraverso investimenti, processi verificabili e capacità di gestione degli incidenti.
Per i Travel Manager, costituisce un’ulteriore occasione di valorizzare il proprio contributo strategico, portando nelle decisioni aziendali una conoscenza approfondita delle relazioni tra tecnologia, servizi, persone e rischio.
La sicurezza digitale è destinata a diventare uno degli elementi attraverso cui misurare la maturità di un programma di Business Travel, accanto all’efficienza economica, alla qualità del servizio e alla tutela del viaggiatore.